OpenClaw sicher starten: Gateway, Modell und erster Kanal
Ein kontrollierter OpenClaw-Einstieg: Host wählen, Gateway lokal halten, Modell verbinden, einen Kanal paaren und mit Leserechten beginnen.
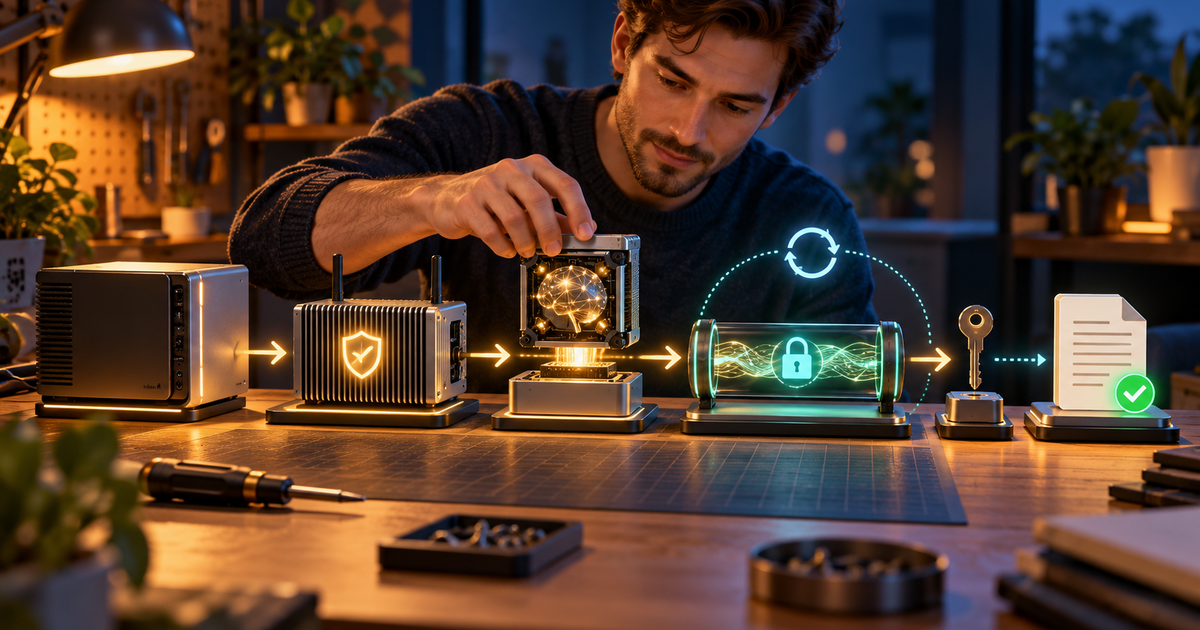
OpenClaw kann vom ersten Chat bis zu einem dauerhaft laufenden Agentensystem wachsen. Der sichere Weg dorthin ist eine Treppe, kein Trampolin: Host, Gateway, Modell, Arbeitsraum, Kanal – und erst danach zusätzliche Werkzeuge.
Diese Anleitung beschreibt den Aufbau bewusst auf Systemebene. Befehle und Oberflächen ändern sich; die offiziellen Dokumente bleiben deshalb für jeden konkreten Installationsschritt die maßgebliche Quelle.
1. Den passenden Host wählen
Für einen ersten Test reicht ein eigener Mac-, Windows- oder Linux-Rechner. Ein Server ist sinnvoll, wenn der Agent später dauerhaft erreichbar sein soll. Starte nicht direkt auf einem System, auf dem unersetzliche Daten oder produktive Dienste ohne Trennung liegen.
Die offizielle Installation unterstützt Desktop-Apps sowie Installer für macOS, Linux, WSL2 und Windows. Für die Kommandozeileninstallation nennt die Dokumentation Node 24.16+ oder 26.1+ als Voraussetzung; Node 26 wird empfohlen.
Vor dem Start solltest du wissen:
- Wo liegt der OpenClaw-Zustand?
- Wie wird dieser Ordner gesichert?
- Welches Betriebssystemkonto betreibt den Gateway?
- Soll der Rechner nur lokal oder später aus der Ferne erreichbar sein?
2. Installieren und den Gesundheitscheck ausführen
Nutze eine der offiziell dokumentierten Installationsvarianten und durchlaufe das Onboarding. Danach prüfst du mindestens:
openclaw --version
openclaw doctor
openclaw gateway status
Diese drei Befehle beantworten unterschiedliche Fragen: Ist die Software vorhanden? Ist die Konfiguration plausibel? Läuft der Gateway tatsächlich?
Bevor du weitere Zugriffe einrichtest, lege außerdem fest, wie du Konfiguration, Workspace und Zustandsdaten sicherst. Ein Agent mit Gedächtnis ist ohne Backup nur ein besonders eloquentes Einzelstück.
3. Den Gateway zunächst lokal lassen
Eine reguläre Installation bindet den Gateway standardmäßig an die lokale Loopback-Adresse. Behalte diese Einstellung für den Einstieg. Öffne keinen Port im Router und stelle die Oberfläche nicht über eine öffentliche Adresse bereit, nur damit der Zugriff bequemer wird.
Wenn später Fernzugriff nötig ist, nutze den dokumentierten Exposure-Runbook, sichere Authentifizierung und eine verschlüsselte Verbindung. Ein Reverse Proxy oder VPN ist kein Detail, das man mit „wird schon“ konfiguriert.
Führe nach der Grundeinrichtung den Audit aus:
openclaw security audit
Der Audit prüft unter anderem Netzwerkfreigaben, Zugriffskontrollen und riskante Konfigurationen. Warnungen sollten verstanden werden, nicht nur verschwinden.
4. Einen Modellanbieter gezielt verbinden
OpenClaw benötigt ein Sprachmodell. Wähle für den Anfang genau einen Anbieter und ein geeignetes Modell. Prüfe dessen Datenschutz, Kosten und Aufbewahrungsregeln; diese gelten zusätzlich zu deiner lokalen OpenClaw-Konfiguration.
Gib Zugangsdaten nur über die dafür vorgesehene Secret- oder Umgebungsverwaltung ein. Sie gehören weder in Chatnachrichten noch in Markdown-Dateien des Workspace. Teste anschließend mit einer harmlosen Frage ohne persönliche Daten.
Ein stärkeres Modell kann Anweisungen und fremde Webinhalte oft besser unterscheiden. Es ersetzt trotzdem keine Werkzeugbegrenzung.
5. Den Workspace klein beginnen
Lege zuerst nur die Dateien ab, die der Agent für seinen ersten Zweck braucht: eine kurze Rollenbeschreibung, eine Aufgabe und vielleicht ein unkritisches Beispieldokument.
Vermeide den Reflex, gleich das gesamte Dokumentenarchiv einzubinden. Ein klarer kleiner Arbeitsraum macht Fehler leichter erkennbar und Antworten besser prüfbar.
Für den ersten Test genügt beispielsweise:
- eine Liste öffentlicher Quellen,
- eine Vorlage für ein Wochenbriefing und
- eine Anweisung, nur einen Entwurf zu erstellen.
6. Genau einen Nachrichtenkanal paaren
Verbinde zunächst einen Kanal wie Telegram. Bei aktivem DM-Pairing erhalten unbekannte Absender einen zeitlich begrenzten Code; ihre Nachricht wird erst nach deiner Zustimmung verarbeitet.
Prüfe beim Pairing genau, welches Konto freigegeben wird. DM-Zugang, Gruppenberechtigung und administrative Eigentümerschaft sind getrennte Dinge. Eine Person, die chatten darf, sollte nicht automatisch Gateway-Einstellungen ändern können.
Beginne ohne Gruppen. In einem privaten Dialog ist leichter sichtbar, welche Informationen in den Kontext gelangen und wohin Antworten gehen.
7. Die erste Aufgabe bleibt read-only
Ein sinnvoller Startauftrag lautet etwa:
Lies diese drei bereitgestellten Dateien, fasse offene Punkte zusammen und erstelle einen Entwurf. Verändere keine Dateien und sende keine Nachrichten.
Damit testest du Modell, Workspace, Kanal und Antwortqualität, ohne externe Nebenwirkungen. Erst wenn dieser Weg stabil ist, kommt eine einzelne zusätzliche Fähigkeit hinzu.
8. Werkzeuge und Skills getrennt prüfen
Ein Skill kann dem Agenten ein gutes Verfahren beibringen. Das zugehörige Werkzeug entscheidet, ob er wirklich auf Dateien, Browser, E-Mail oder andere Systeme zugreifen kann.
Bei jeder Erweiterung fragst du:
- Braucht der Agent dieses Werkzeug für den vereinbarten Zweck?
- Kann der Zugriff auf Lesen oder einen bestimmten Ordner begrenzt werden?
- Wo liegen die Zugangsdaten?
- Welche Aktion braucht menschliche Freigabe?
- Wie erkenne und stoppe ich einen fehlerhaften Lauf?
Installiere fremde Skills nur aus Quellen, denen du vertraust, und lies ihre Anweisungen sowie mitgelieferte Skripte vor dem ersten Einsatz.
9. Updates, Logs und Backups einplanen
Ein dauerhafter Agent ist ein laufender Dienst. Plane deshalb von Anfang an:
- regelmäßige, überprüfte Backups,
- kontrollierte Updates,
- einen Blick auf Fehlermeldungen und Speicherverbrauch,
- regelmäßige Sicherheits-Audits und
- das Entfernen nicht mehr benötigter Kanäle, Skills und Zugangsdaten.
Dokumentiere, welche Komponenten du bewusst freigegeben hast. Sonst wächst der Agent schleichend zu einer Kabelschublade mit Netzwerkzugang.
Der erste Meilenstein
Ein guter erster OpenClaw-Stand ist unspektakulär: lokaler Gateway, ein Modell, ein privater Kanal, kleiner Workspace, read-only Aufgabe, grüner Audit. Danach kannst du jeweils eine Fähigkeit ergänzen und erneut prüfen.
Die architektonische Einordnung findest du in OpenClaw erklärt.
Quellen
Welcher Agent passt zu dir?
Vier persönliche KI-Agenten im Vergleich: wie du sie einrichtest, worauf sie zugreifen und was sie kosten.
Zum Agenten-Kompass